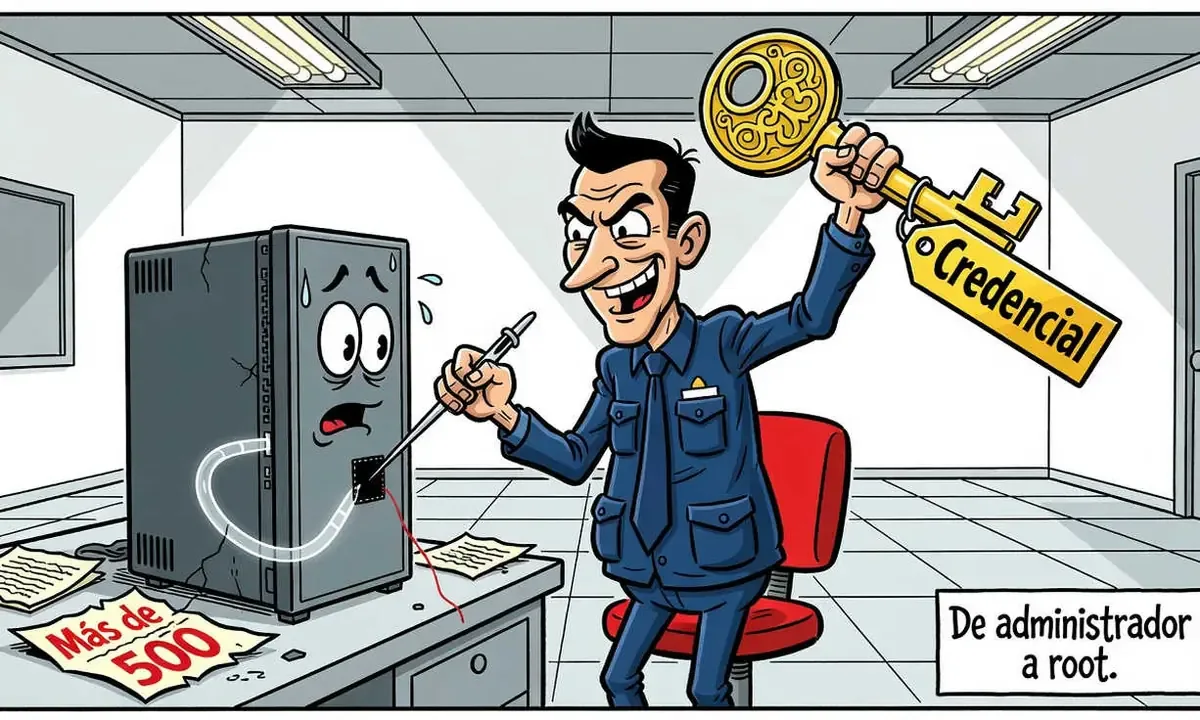
Washington D. C. - La Agencia de Ciberseguridad y Seguridad de las Infraestructuras de Estados Unidos (CISA) incluyó el 16 de octubre de 2026 la vulnerabilidad CVE-2025-61624 en su catálogo de Vulnerabilidades Conocidas Explotadas. Esta falla permite a atacantes escalar privilegios en los firewalls FortiGate y se tradujo en el robo de configuraciones y credenciales de más de 500 dispositivos administrados por un proveedor de telecomunicaciones, lo que agrava las preocupaciones sobre la seguridad en redes críticas.
La vulnerabilidad, calificada como de severidad media y autenticada, habilita a un administrador con permisos de lectura y escritura a manipular archivos y alcanzar niveles de privilegio elevados. Según un análisis de Palo Alto Networks Unit 42, después de comprometer el FortiManager del proveedor, los atacantes pudieron acceder a credenciales cruciales que facilitaron la instalación del implante PEERSTITCH en una selecta cantidad de firewalls. Sin embargo, no hay evidencia de que el implante haya llegado a las redes de los clientes afectados.
“Los intrusos aprovecharon la falla para escalar desde privilegios de administrador hasta root, lo que les permitió ocultar el implante en firewalls seleccionados”, destacó el informe de Unit 42. Fortinet identificó la falla en el aviso FG-IR-26-122 y especificó que afecta a plataformas como FortiOS y FortiProxy. La inclusión de esta vulnerabilidad en el catálogo KEV por parte de CISA sirve como advertencia a las agencias federales estadounidenses para que actúen antes del 19 de octubre de 2026, mientras que otras organizaciones también deben evaluar sus sistemas y credenciales.
La cadena de ataque se remonta a septiembre de 2024, cuando se vio comprometido el FortiManager, central en la administración de los dispositivos afectados. Esto resalta el riesgo que conlleva el acceso a plataformas que manejan configuraciones de múltiples dispositivos, ya que una brecha en la consola central puede tener repercusiones en toda la infraestructura vinculada.
Con información de diariobitcoin.com