Brasilia, Brasil. - Investigadores de Kaspersky han alertado sobre una nueva táctica de ciberespionaje utilizada por el grupo DarkCaracal, que ha dirigido operaciones contra gobiernos y empresas en América Latina. Aunque sus ataques se han centrado en países como Venezuela, Brasil y Chile, las empresas mexicanas también corren un alto riesgo, ya que los atacantes aprovechan la comunicación comercial para infiltrar sistemas informáticos.
Leandro Cuozzo, investigador senior de seguridad de Kaspersky, explicó que el acceso a la información de una pequeña empresa puede extenderse a las plataformas de sus clientes y proveedores. "Puede ser que el atacante necesariamente no esté interesado en nosotros, sino en algo más, capaz que en la información que tenemos, o los accesos que controlamos o las personas con las que nos relacionamos", afirmó Cuozzo durante el Cyber Security Week 2026 en Brasil.
DarkCaracal ha mantenido actividad desde al menos 2012, y fue expuesto públicamente en 2018. Sus primeras operaciones se enfocaron en el espionaje de militares, activistas y periodistas, buscando obtener grabaciones e imágenes. Aunque inicialmente se creyó que el grupo tenía vínculos con un Estado de Medio Oriente, investigaciones recientes indican que también realiza intrusiones por encargo.
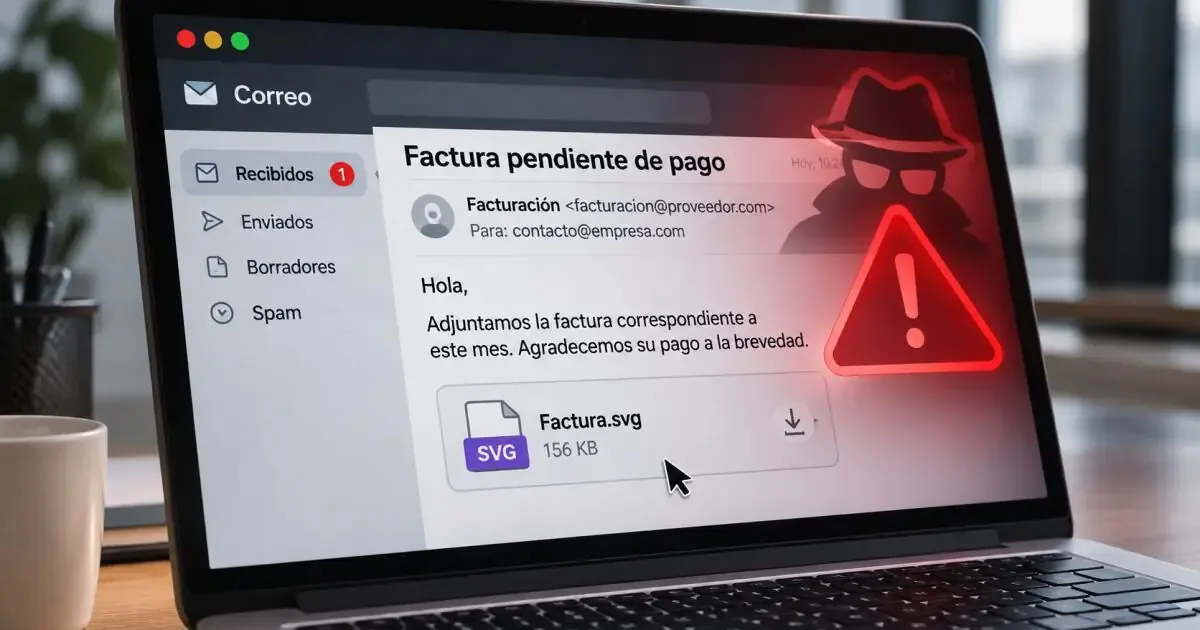
Desde 2021, se han detectado campañas de DarkCaracal en América Latina, caracterizándose por el uso de correos electrónicos que simulan el envío de facturas, presupuestos o recibos. Este método engañoso representa un grave riesgo para la seguridad informática de las empresas en la región.
Kaspersky continúa monitoreando estas amenazas y recomienda a las empresas implementar medidas de seguridad más rigurosas para protegerse de estos ciberataques.
Con información de expansion.mx