Moscú, Rusia. - Entre julio de 2025 y junio de 2026, Kaspersky reportó 4.78 millones de intentos de ataques informáticos que se hicieron pasar por plataformas laborales. Zoom encabezó la lista con 2.65 millones de intentos, seguido por Outlook con 1.54 millones. También se observaron intentos utilizando OneDrive, Microsoft Excel y Microsoft Teams.
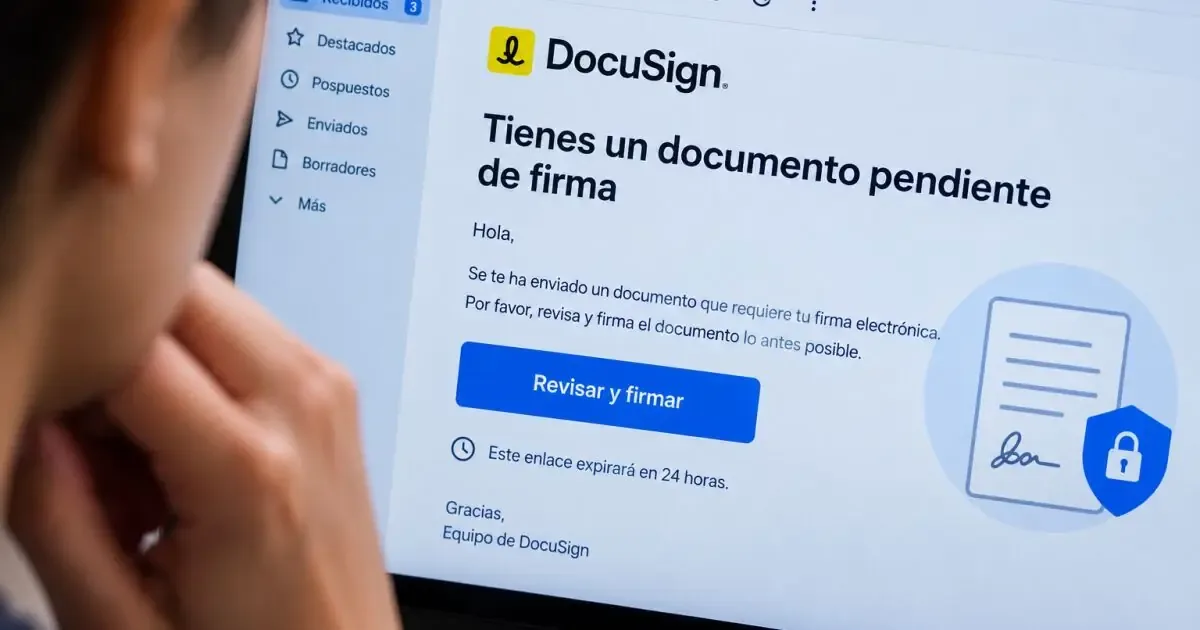
DocuSign, una conocida plataforma para la gestión electrónica de documentos, se ha convertido en blanco habitual para ataques fraudulentos. A lo largo del año, la compañía ha advertido sobre varios engaños que utilizan su nombre y funciones legítimas para desviar a usuarios incautos. En agosto, por ejemplo, se identificó una campaña en la que los atacantes emplearon cuentas de DocuSign para enviar documentos que aparentaban ser legítimos, dirigiendo a las víctimas a sitios maliciosos.
La naturaleza de los documentos electrónicos crea un entorno propicio para el engaño, ya que los usuarios pueden estar a punto de realizar acciones con implicaciones legales o financieras. Esto incluye solicitudes para revisar contratos o completar firmas, lo que genera una sensación de urgencia que los ciberdelincuentes intentan explotar.
Kaspersky ha detectado más de 1,000 correos maliciosos relacionados con esta campaña activa de phishing que hace mención de DocuSign y Zoom. Los ataques se han identificado en varias regiones, incluyendo América Latina, Europa Occidental, Medio Oriente, Rusia, Armenia y Azerbaiyán, utilizando la imagen de servicios imprescindibles en el día a día de las empresas.
Leandro Cuozzo, analista senior de Kaspersky, destaca que la persistencia de estas campañas en cuentas corporativas de la región indica que los métodos tradicionales de engaño siguen siendo efectivos para los atacantes.
Se recomienda a las empresas y a los usuarios en general la adopción de medidas de seguridad robustas para minimizar el riesgo de ser víctimas de estos engaños.
Con información de expansion.mx